Horizon Europe
Approaches and tools for security in software and hardware development and assessment
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-02-CS-ECCC-01 (Cluster 3 — Sécurité civile).
Titre officiel (anglais)
Approaches and tools for security in software and hardware development and assessment
Programme et référence
Horizon Europe — HORIZON-CL3-2026-02-CS-ECCC
Financement
HORIZON Research and Innovation Actions — enveloppe globale du topic : 20 M€ selon la liste officielle du PCN. Vérifier les conditions de financement et la contribution par projet dans Funding & Tenders.
Informations à collecter
Collecter : composants et versions ciblés; architecture et dépendances; chaîne d’approvisionnement; actifs et menaces; incidents et vulnérabilités connus; standards applicables; méthode de test actuelle; limites de couverture; métriques de sécurité; environnement de validation; données ou secrets accessibles; contraintes d’intégration; maturité initiale; partenaires de test indépendants; stratégie de publication et de transfert; éventuels besoins de certification.
Calendrier
Statut au 13/10/2026 : clôturé. Type : RIA. Enveloppe listée : 20 M€; page individuelle : budget NC. Ne pas présenter l’appel comme ouvert. La fiche sert à la veille historique, à l’analyse de l’alignement et à la préparation d’éditions futures; elle ne certifie pas l’éligibilité.
Présentation du topic
APPEL CLÔTURÉ au 13/10/2026 : ouverture 03/03/2026 ; clôture 15/09/2026 à 02:00. Ne pas présenter comme ouvert.
Ce topic vise à renforcer la sécurité des chaînes d’approvisionnement matérielles et logicielles et à améliorer les méthodes de conception, de développement, d’évaluation et de certification de systèmes numériques de confiance. Les résultats attendus couvrent notamment les architectures fondées sur une racine de confiance, la gestion sécurisée du cycle de vie, les architectures de puces fiables, les pratiques security-by-design, les tests de sécurité avancés et les méthodes d’évaluation du matériel. La proposition doit relier un problème de sécurité concret à une méthode vérifiable et à des résultats réutilisables.
La question centrale est de savoir comment démontrer, tout au long du cycle de vie, qu’un composant matériel ou logiciel et sa chaîne de dépendances résistent aux menaces pertinentes. Le périmètre peut couvrir la provenance et l’intégrité des composants, les architectures de confiance, la sécurité des outils de développement, les tests automatisés, la vérification formelle, l’évaluation des puces ou l’alignement sur les exigences de certification. Il faut choisir un axe cohérent et éviter une proposition qui juxtapose des technologies sans démonstrateur commun.
Établir d’abord un modèle de menace, les actifs à protéger et les exigences de sécurité, puis cartographier le cycle de vie et les dépendances matérielles et logicielles. Définir des cas d’usage et des scénarios d’attaque réalistes, un référentiel de test reproductible et des indicateurs quantifiables. Comparer la solution à l’état de l’art et, lorsque pertinent, à des standards et méthodes d’évaluation existants. Intégrer des tests adversariaux, des preuves formelles ou des mécanismes de traçabilité selon le sujet retenu. Le plan doit prévoir l’évaluation indépendante, la reproductibilité et la réutilisation des outils.
Les risques incluent une portée trop large, des résultats difficiles à comparer, des dépendances propriétaires, une faible reproductibilité et la divulgation de vulnérabilités exploitables. Les atténuations sont un périmètre technique explicite, un modèle de menace partagé, des environnements de test contrôlés, un processus coordonné de divulgation et des règles d’accès aux données et artefacts. Les affirmations de conformité ou de certification doivent être reliées à un référentiel applicable; un prototype ou une preuve de concept ne constitue pas à lui seul une certification.
Un consortium crédible peut associer chercheurs en cybersécurité, spécialistes du matériel ou des logiciels embarqués, fournisseurs de composants, équipes de développement, laboratoires de test et organismes de normalisation ou de certification. Les utilisateurs industriels doivent documenter les contraintes de déploiement et la chaîne d’approvisionnement. Préciser les rôles de chaque partenaire, les accès aux environnements sensibles, la propriété intellectuelle, la gouvernance des vulnérabilités et les conditions de publication. Éviter que l’évaluation soit assurée uniquement par le développeur de la solution.
Le travail doit limiter l’exposition des clés, secrets industriels, données personnelles et détails de vulnérabilités. Prévoir une divulgation responsable, un contrôle d’accès, une gestion des versions et une traçabilité des tests. Les outils d’évaluation ne doivent pas devenir un canal de diffusion d’exploits non encadrés. Documenter les limites, les biais de couverture et les dépendances matérielles ou logicielles. Les livrables ouverts peuvent être pertinents, mais leur publication doit être arbitrée au regard des risques de sécurité et des obligations contractuelles.
Les indicateurs peuvent mesurer la couverture des composants et dépendances, le nombre de vulnérabilités détectées et résolues, la reproductibilité des tests, le temps d’évaluation, la réduction des défauts introduits dans le cycle de développement et la compatibilité avec des cadres d’assurance ou de certification. La maturité doit être cohérente avec une action de recherche et innovation; préciser les environnements de validation, les conditions de transfert et les utilisateurs cibles. Les niveaux TRL et livrables obligatoires sont à confirmer dans le programme de travail complet.
L’appel HORIZON-CL3-2026-02-CS-ECCC a ouvert le 03/03/2026 et clôturé le 15/09/2026 à 02:00. La liste officielle du PCN affiche une enveloppe globale de 20 M€ pour ce topic, tandis que la page individuelle affiche « budget : NC ». Cette divergence est conservée explicitement; elle ne permet pas de déduire le montant par projet ni le nombre de bénéficiaires. Vérifier les règles d’éligibilité, les restrictions de participation, les exigences de sécurité, les coûts éligibles et les modalités de financement dans Funding & Tenders.
Appel ECCC 2026 clôturé le 15/09/2026 à 02:00. Vérifier les conditions finales, amendements, restrictions d’éligibilité et règles de sécurité sur Funding & Tenders avant toute réutilisation pour une édition future.
Sources officielles
Contenu rédigé et en cours de validation éditoriale — ne constitue pas une évaluation d'éligibilité, seul le rapport personnalisé applique les critères réels de votre entreprise.
Aides citées dans ce guide
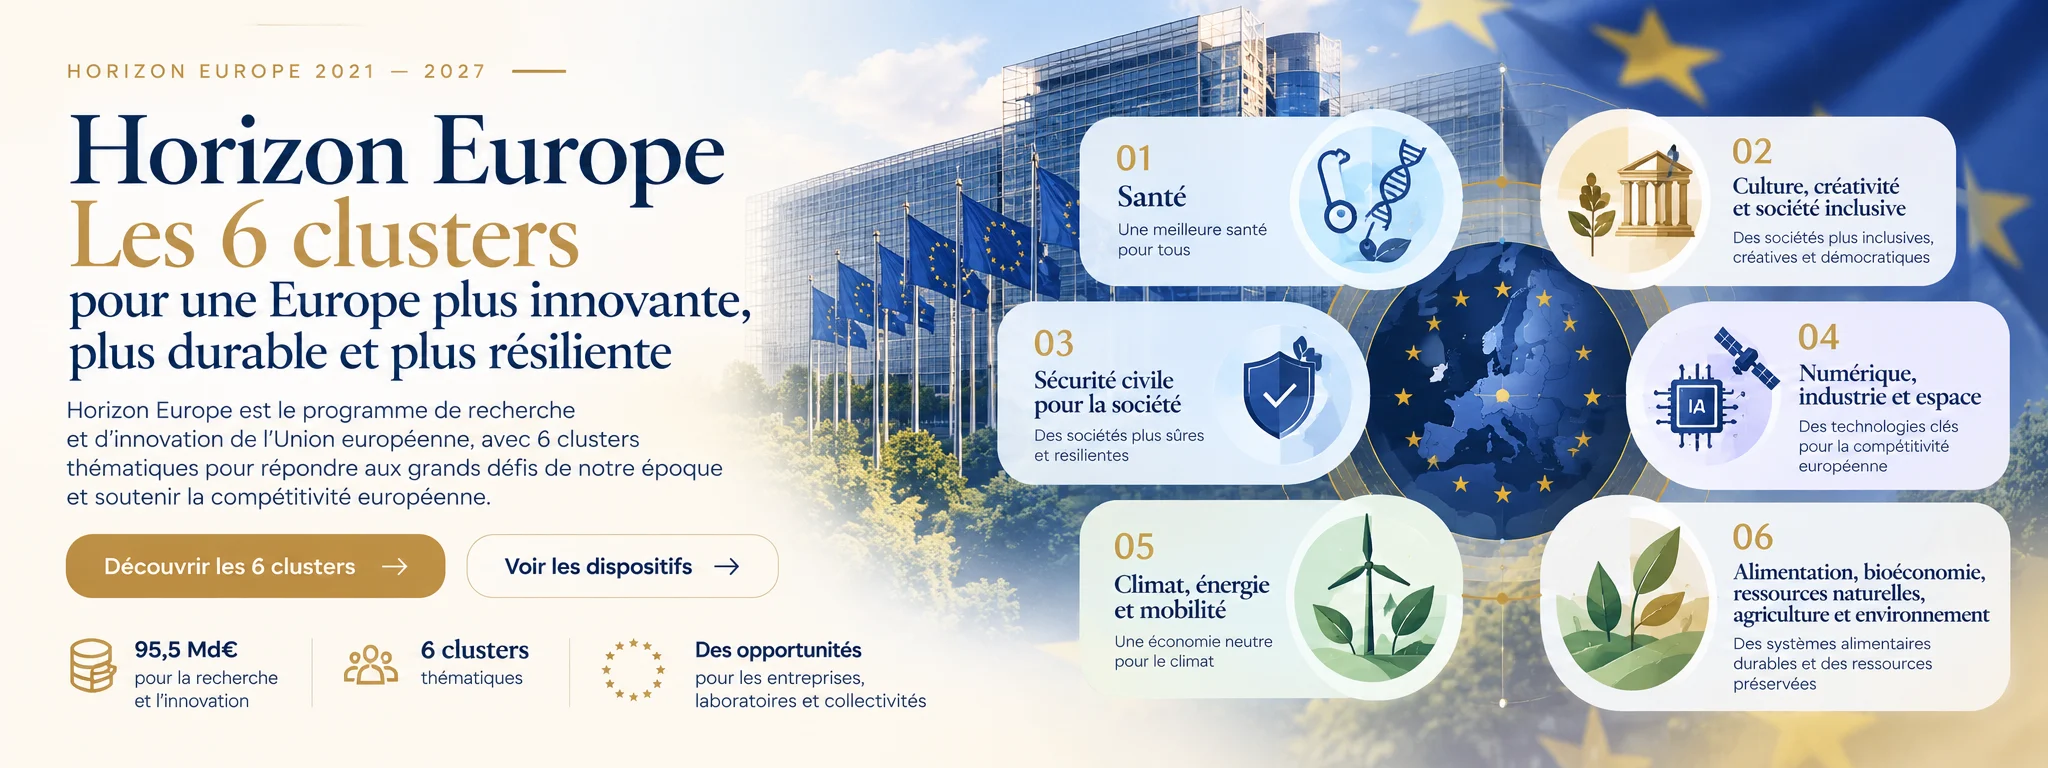
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster alimentation, bioéconomie, ressources naturelles, agriculture et environnement
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster climat, énergie et mobilité
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster culture, créativité et société inclusive
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster numérique, industrie et espace
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - Cluster santé
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster sécurité
Union Européenne - Horizon Europe
Correspondance établie par rapprochement de titre et par tag programme validé (AideTagLink) entre ce guide et le catalogue d'aides — pas exhaustif, jamais un lien inventé.
Besoins couverts par ce programme
Agroalimentaire & agriculture
Economie circulaire
Sante prevention
Aide transport
Mobilite propre flotte vehicules
Innovation produit procede
Numerique
Besoins déduits des tags validés des aides liées à ce guide — jamais un besoin deviné.
Vous ciblez ce dispositif Horizon Europe ?
Vérifiez votre éligibilité réelle
Ce guide présente les critères recensés par Capital OS pour ce dispositif. Le rapport personnalisé applique vos critères réels — secteur, taille, localisation, projet — avant toute conclusion d'éligibilité.
Découvrez les opportunités identifiées par le scan, puis accédez à votre rapport personnalisé.