Horizon Europe
Horizon Europe Cluster 3 : financer l’innovation en sécurité civile et résilience
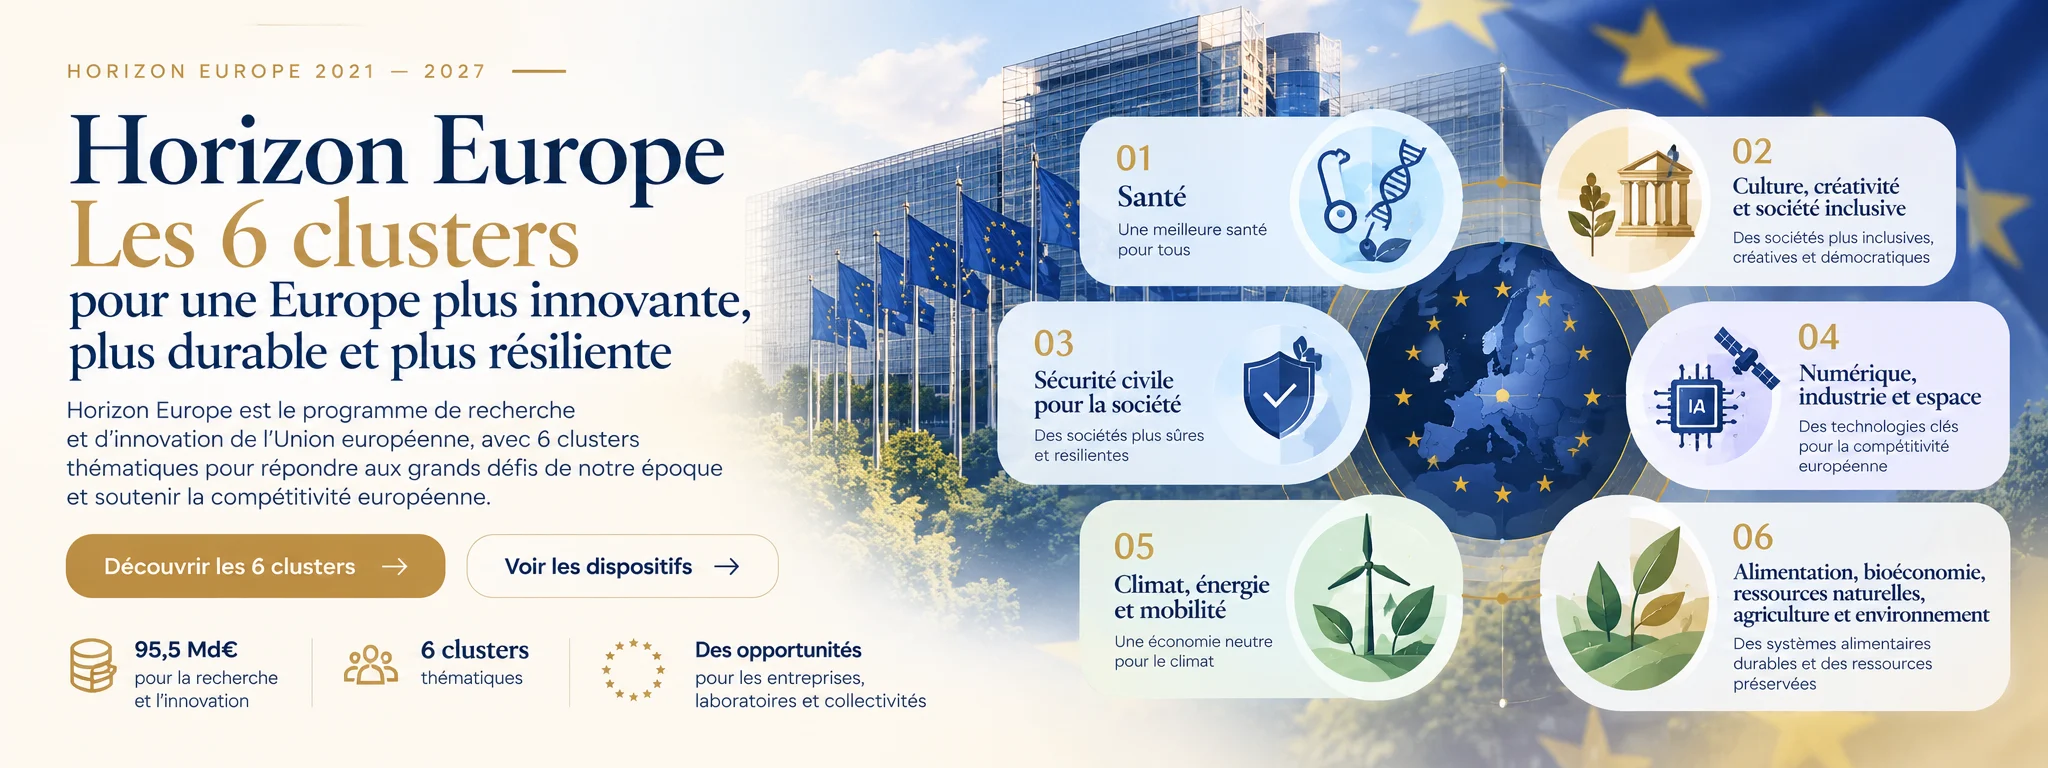
Le Cluster 3 Horizon Europe finance la recherche et l’innovation en lutte contre la criminalité, gestion des frontières, infrastructures critiques, catastrophes et technologies de sécurité.
En bref
Le Cluster 3 d’Horizon Europe s’adresse aux organisations qui développent des connaissances ou des solutions face aux menaces civiles, aux catastrophes, aux perturbations d’infrastructures et aux besoins opérationnels de sécurité. Il associe utilisateurs finaux, chercheurs, autorités et entreprises. Les projets doivent respecter les droits fondamentaux, la sécurité des personnes et la sensibilité des données, et s’appuyer sur le topic officiel exact.
Horizon Europe Cluster 3 : financer l’innovation en sécurité civile et résilience
Le Cluster 3 d’Horizon Europe s’adresse aux organisations qui développent des connaissances ou des solutions face aux menaces civiles, aux catastrophes, aux perturbations d’infrastructures et aux besoins opérationnels de sécurité. Il associe utilisateurs finaux, chercheurs, autorités et entreprises. Les projets doivent respecter les droits fondamentaux, la sécurité des personnes et la sensibilité des données, et s’appuyer sur le topic officiel exact. Le financement dépend toujours du topic exact, du type d’action, des conditions de consortium et du calendrier figurant dans la documentation officielle. Ce guide sert à comprendre l’architecture du cluster et à préparer la lecture des fiches topic ; il ne remplace pas le programme de travail adopté.
Les 5 destinations du Cluster 3 et le volet cybersécurité ECCC
Les 5 destinations du Cluster 3 et le volet cybersécurité ECCC La liste ci-dessous présente les destinations officielles et leur logique thématique. Les identifiants de topic, budgets, dates, types d’action et conditions particulières doivent être vérifiés individuellement.
Fighting Crime and Terrorism — Lutte contre la criminalité et le terrorisme
Cette destination améliore la prévention, la détection, l’enquête et la réponse face aux formes de criminalité et de terrorisme, y compris les menaces transnationales et celles facilitées par le numérique. Les projets doivent partir d’un problème opérationnel documenté, identifier les utilisateurs et préciser les conditions d’usage. Les services répressifs et praticiens contribuent à définir les scénarios et à tester les résultats, sans remplacer l’évaluation scientifique indépendante. Les sciences humaines et sociales peuvent être indispensables pour analyser les comportements, la confiance, les biais et les effets sur les communautés. Les entreprises peuvent fournir des outils d’analyse, d’investigation numérique ou de protection, mais la performance doit être évaluée en contexte, avec des mesures de faux positifs, faux négatifs, robustesse, proportionnalité et risque de détournement. Les droits fondamentaux, la traçabilité des décisions, la responsabilité et la protection des victimes doivent être intégrés dès la conception.
Pour un projet relevant de « Fighting Crime and Terrorism — Lutte contre la criminalité et le terrorisme », le consortium doit définir des scénarios d’usage, les utilisateurs responsables, les environnements d’essai et les critères de performance avant de sélectionner les technologies. Les indicateurs doivent refléter l’utilité opérationnelle, mais aussi les erreurs, les risques, les coûts d’intégration, la maintenance et les conséquences sur les personnes. Une démonstration doit préciser le niveau de maturité de départ, les conditions de test et les limites connues. Les autorités et utilisateurs finaux doivent contribuer aux protocoles et à l’évaluation. Les données sensibles doivent être accessibles selon des règles documentées, et les résultats publics doivent être filtrés pour ne pas exposer de vulnérabilités. La proposition doit montrer comment les résultats pourront être adoptés, maintenus et éventuellement interopérer avec des systèmes d’autres pays. Le projet ne doit pas promettre une suppression du risque : il doit expliquer quel risque il réduit, dans quelles conditions et avec quelles incertitudes.
Border Management — Gestion des frontières
Cette destination vise une gestion efficace des frontières extérieures tout en respectant les droits fondamentaux et les valeurs européennes. Les sujets peuvent couvrir la surveillance, la connaissance de situation, la facilitation des déplacements, les justificatifs numériques, l’analyse des menaces, l’inspection de cargaisons ou la coopération entre autorités. Les projets doivent décrire les flux, les utilisateurs, les contraintes opérationnelles et les interfaces avec les systèmes existants. Les solutions doivent être testées dans des conditions représentatives, en mesurant précision, débit, robustesse, interopérabilité et coût d’exploitation. Les données biométriques et de voyage nécessitent des garanties fortes de minimisation, sécurité et limitation des finalités. Une PME peut apporter un capteur, un système d’authentification ou un outil d’analyse, mais doit démontrer l’intégration et la validation attendues. La sécurité ne doit pas être assimilée à une surveillance accrue sans justification ; l’efficacité opérationnelle, les erreurs, l’accessibilité et les garanties juridiques doivent être évaluées ensemble.
Pour un projet relevant de « Border Management — Gestion des frontières », le consortium doit définir des scénarios d’usage, les utilisateurs responsables, les environnements d’essai et les critères de performance avant de sélectionner les technologies. Les indicateurs doivent refléter l’utilité opérationnelle, mais aussi les erreurs, les risques, les coûts d’intégration, la maintenance et les conséquences sur les personnes. Une démonstration doit préciser le niveau de maturité de départ, les conditions de test et les limites connues. Les autorités et utilisateurs finaux doivent contribuer aux protocoles et à l’évaluation. Les données sensibles doivent être accessibles selon des règles documentées, et les résultats publics doivent être filtrés pour ne pas exposer de vulnérabilités. La proposition doit montrer comment les résultats pourront être adoptés, maintenus et éventuellement interopérer avec des systèmes d’autres pays. Le projet ne doit pas promettre une suppression du risque : il doit expliquer quel risque il réduit, dans quelles conditions et avec quelles incertitudes.
Resilient Infrastructure — Infrastructures résilientes
Cette destination traite de la protection et de la continuité des infrastructures critiques face aux attaques, incidents, défaillances et événements naturels. Énergie, eau, transports, communications et systèmes numériques sont interdépendants : une perturbation locale peut affecter plusieurs services. Les projets peuvent porter sur les tests de résistance, la simulation de crise, la protection physique, la surveillance des menaces ou l’analyse de continuité. Les opérateurs doivent participer aux scénarios et à la validation, tout en protégeant les informations sensibles sur les architectures et vulnérabilités. Les entreprises doivent préciser les interfaces, les contraintes de maintenance et la capacité à fonctionner en situation dégradée. Les indicateurs peuvent mesurer les temps d’interruption, la qualité de détection, le temps de reprise et la coordination. La diffusion doit être adaptée à la sensibilité des résultats pour ne pas exposer des vulnérabilités exploitables.
Pour un projet relevant de « Resilient Infrastructure — Infrastructures résilientes », le consortium doit définir des scénarios d’usage, les utilisateurs responsables, les environnements d’essai et les critères de performance avant de sélectionner les technologies. Les indicateurs doivent refléter l’utilité opérationnelle, mais aussi les erreurs, les risques, les coûts d’intégration, la maintenance et les conséquences sur les personnes. Une démonstration doit préciser le niveau de maturité de départ, les conditions de test et les limites connues. Les autorités et utilisateurs finaux doivent contribuer aux protocoles et à l’évaluation. Les données sensibles doivent être accessibles selon des règles documentées, et les résultats publics doivent être filtrés pour ne pas exposer de vulnérabilités. La proposition doit montrer comment les résultats pourront être adoptés, maintenus et éventuellement interopérer avec des systèmes d’autres pays. Le projet ne doit pas promettre une suppression du risque : il doit expliquer quel risque il réduit, dans quelles conditions et avec quelles incertitudes.
Disaster-Resilient Society — Société résiliente face aux catastrophes
Cette destination couvre la prévention, la préparation, l’alerte, la réponse et le rétablissement après des catastrophes naturelles, technologiques ou d’origine humaine. Les sujets peuvent concerner les risques multiples, les effets en cascade, les événements climatiques extrêmes, les équipements des intervenants, l’aide à la décision, la participation citoyenne et la coopération transfrontalière. Les projets doivent montrer comment ils réduisent une vulnérabilité réelle ou améliorent une capacité concrète. Les exercices en conditions représentatives sont essentiels pour évaluer les solutions sous contrainte de temps, de ressources ou de communications dégradées. Les autorités, services de secours, collectivités, opérateurs, chercheurs et fournisseurs de technologies doivent définir ensemble les scénarios et indicateurs. La résilience est aussi sociale : les alertes et dispositifs doivent être accessibles et adaptés aux groupes vulnérables. Il faut prévoir formation, maintenance et intégration dans les procédures.
Pour un projet relevant de « Disaster-Resilient Society — Société résiliente face aux catastrophes », le consortium doit définir des scénarios d’usage, les utilisateurs responsables, les environnements d’essai et les critères de performance avant de sélectionner les technologies. Les indicateurs doivent refléter l’utilité opérationnelle, mais aussi les erreurs, les risques, les coûts d’intégration, la maintenance et les conséquences sur les personnes. Une démonstration doit préciser le niveau de maturité de départ, les conditions de test et les limites connues. Les autorités et utilisateurs finaux doivent contribuer aux protocoles et à l’évaluation. Les données sensibles doivent être accessibles selon des règles documentées, et les résultats publics doivent être filtrés pour ne pas exposer de vulnérabilités. La proposition doit montrer comment les résultats pourront être adoptés, maintenus et éventuellement interopérer avec des systèmes d’autres pays. Le projet ne doit pas promettre une suppression du risque : il doit expliquer quel risque il réduit, dans quelles conditions et avec quelles incertitudes.
Strengthened Security Research and Innovation — Renforcement de la recherche et de l’innovation en sécurité
Cette destination vise à renforcer l’écosystème européen de recherche en sécurité, accélérer l’adoption des solutions et améliorer les capacités de développement, de validation et d’achat. Les sujets peuvent porter sur l’innovation des PME, les achats précommerciaux, les achats publics de solutions innovantes et les communications critiques sécurisées. Les instruments ne sont pas interchangeables : une CSA peut préparer un dispositif futur, une PCP soutient une procédure d’achat de R&D précommerciale et une PPI vise l’acquisition de solutions innovantes. Les consortiums doivent associer acheteurs, utilisateurs, fournisseurs potentiels, experts techniques et parfois normalisateurs. Les PME doivent comprendre les règles de concurrence, de propriété intellectuelle, d’interopérabilité et de continuité de service. L’impact attendu dépasse une démonstration isolée : la proposition doit expliquer comment les résultats seront adoptés, industrialisés ou répliqués dans plusieurs contextes européens.
Pour un projet relevant de « Strengthened Security Research and Innovation — Renforcement de la recherche et de l’innovation en sécurité », le consortium doit définir des scénarios d’usage, les utilisateurs responsables, les environnements d’essai et les critères de performance avant de sélectionner les technologies. Les indicateurs doivent refléter l’utilité opérationnelle, mais aussi les erreurs, les risques, les coûts d’intégration, la maintenance et les conséquences sur les personnes. Une démonstration doit préciser le niveau de maturité de départ, les conditions de test et les limites connues. Les autorités et utilisateurs finaux doivent contribuer aux protocoles et à l’évaluation. Les données sensibles doivent être accessibles selon des règles documentées, et les résultats publics doivent être filtrés pour ne pas exposer de vulnérabilités. La proposition doit montrer comment les résultats pourront être adoptés, maintenus et éventuellement interopérer avec des systèmes d’autres pays. Le projet ne doit pas promettre une suppression du risque : il doit expliquer quel risque il réduit, dans quelles conditions et avec quelles incertitudes.
Cybersécurité et appels gérés indirectement par l’ECCC
Les appels de cybersécurité gérés indirectement par l’European Cybersecurity Competence Centre (ECCC) doivent être suivis avec leur identifiant et leurs documents propres. Ils peuvent couvrir la sécurité de l’IA, le continuum de calcul, la cryptographie, les implémentations post-quantiques ou les réseaux. Ne pas les confondre avec les appels généraux du Cluster 3 : le gestionnaire, les conditions, les dates et les exigences peuvent différer. Les sujets sensibles exigent des environnements d’essai autorisés, une gestion rigoureuse des accès, une divulgation responsable et des règles de diffusion adaptées. Vérifier chaque appel sur Funding & Tenders et sur les ressources de l’ECCC.
État des appels 2026-2027
Le programme de travail 2026-2027 rassemble des appels dont les dates, les procédures et les conditions diffèrent selon le topic. Il faut distinguer l’année du programme, l’identifiant de l’appel, la date d’ouverture, la date limite et, le cas échéant, la seconde échéance d’un appel en deux étapes. Une date mentionnée dans le programme de travail constitue un repère officiel, mais le portail Funding & Tenders reste la référence opérationnelle pour vérifier qu’un topic est effectivement ouvert, que le calendrier n’a pas été modifié et que les documents applicables sont ceux de la version en vigueur. Plusieurs appels 2026 sont déjà clôturés au moment de la rédaction ; ils demeurent utiles pour comprendre les priorités et préparer de futures éditions, mais ne doivent pas être présentés comme des possibilités de dépôt immédiat. Les appels 2027 sont à venir et leur statut doit être confirmé au moment où l’entreprise décide de se mobiliser. Pour une procédure en deux étapes, la première date limite concerne une proposition initiale et la seconde une proposition complète, généralement réservée aux candidats invités à poursuivre. Les deux étapes doivent être suivies séparément. Avant de réunir un consortium, vérifier l’identifiant complet, l’état de l’appel, le fuseau horaire de la clôture, les documents téléchargeables, les annexes, les éventuelles corrections et les conditions de participation. Le titre d’une fiche, un résumé national ou une page de vulgarisation ne remplace jamais le texte du topic.
Comment lire le budget
Le budget total indiqué pour un topic est en principe une enveloppe indicative pour l’ensemble des projets financés, et non une somme garantie à chaque consortium. Le programme de travail peut aussi donner une contribution européenne attendue par projet et un nombre indicatif de projets ; ces éléments doivent être lus ensemble. Les Research and Innovation Actions (RIA) soutiennent des activités de recherche et d’innovation, les Innovation Actions (IA) mettent davantage l’accent sur la démonstration, la validation ou le déploiement, et les Coordination and Support Actions (CSA) financent principalement la coordination, les réseaux, la diffusion, la structuration ou l’appui aux politiques. D’autres instruments, notamment les actions cofinancées et les achats précommerciaux ou publics de solutions innovantes, suivent des règles spécifiques. Il ne faut donc pas déduire le financement d’une entreprise à partir du seul budget global. Le budget du consortium doit découler des tâches, des ressources humaines, des équipements, des essais, des déplacements, de la gestion des données et des livrables. Il faut anticiper les coûts non couverts, la trésorerie, les règles de sous-traitance, les coûts indirects, les contributions en nature et les éventuelles règles de cumul. En cas de divergence entre une page de présentation, une liste nationale et le programme de travail adopté, signaler la divergence et consulter la fiche officielle du topic ; ne jamais arbitrer par supposition. Les montants et les taux doivent être confirmés avant la préparation finale.
Construire le bon consortium
Le consortium doit être construit à partir des résultats attendus et des tâches nécessaires, non à partir d’une liste générique de partenaires. Il faut identifier les compétences scientifiques, techniques, opérationnelles, réglementaires, économiques et sociales indispensables, puis attribuer à chaque partenaire un rôle vérifiable. Les universités et organismes de recherche apportent les méthodes, les connaissances et l’évaluation ; les PME peuvent fournir une technologie, un procédé, un service spécialisé, des capacités d’essai, des données ou une expérience d’industrialisation ; les utilisateurs finaux permettent de confronter les résultats aux conditions réelles. Selon le sujet, il peut s’agir d’autorités publiques, d’opérateurs, d’agriculteurs, d’organisations culturelles, de collectivités, d’associations, d’industriels, de consommateurs ou de communautés locales. Les organismes de normalisation, réseaux européens et acteurs réglementaires sont utiles lorsque le projet vise l’interopérabilité, l’adoption ou la réplication. Dans les projets multi-acteurs, la participation des utilisateurs doit se traduire dans la gouvernance, les tâches, les tests et les livrables, pas seulement dans une lettre de soutien. Chaque partenaire doit confirmer son statut juridique, son pays d’établissement, sa capacité opérationnelle, sa disponibilité, ses coûts et les règles de propriété intellectuelle. Il faut définir tôt la coordination, les lots de travail, les dépendances, les accès aux données, la gestion des désaccords et les voies d’exploitation des résultats.
Exigences à anticiper
Les exigences transversales doivent être intégrées dès la conception. Les données personnelles nécessitent une base juridique, une minimisation, des durées de conservation, des contrôles d’accès et une gestion des incidents. Les données commerciales, environnementales, patrimoniales, de sécurité ou relatives à des personnes vulnérables peuvent demander des restrictions spécifiques. Le principe « aussi ouvert que possible, aussi fermé que nécessaire » implique de préciser ce qui sera ouvert, protégé ou partagé sous conditions, avec quels formats, métadonnées, licences et responsabilités. Les projets doivent évaluer les biais, les incertitudes et les risques de dommage, et prévoir des mesures de prévention. Selon le sujet, cela peut inclure la protection des droits fondamentaux, la sécurité des personnes, la protection des espèces et des habitats, la sécurité des aliments, le bien-être animal, la propriété intellectuelle, les droits des communautés ou la divulgation responsable de vulnérabilités. L’éthique n’est pas une formule standard ajoutée en fin de proposition : elle influence le choix des méthodes, les sites d’essai, les données collectées, la gouvernance et la diffusion. Les impacts sociaux et environnementaux doivent être mesurés de façon proportionnée, et les limites de la preuve doivent être explicites.
Préparer une candidature
La préparation commence par la lecture intégrale du topic officiel : titre, résultats attendus, périmètre, exclusions, type d’action, budget, conditions particulières, calendrier et exigences de consortium. Le résumé seul ne suffit pas. Traduire chaque résultat attendu en livrable vérifiable et relier le problème, la méthode, la démonstration, l’impact et l’exploitation. Le plan de travail doit présenter des tâches cohérentes, des jalons mesurables, des dépendances, des risques et des mesures correctives. Les indicateurs doivent mesurer une évolution réelle — performance, adoption, réduction d’un impact, qualité d’une preuve ou capacité de réplication — plutôt que le seul volume d’activités. Les lettres de soutien doivent correspondre aux responsabilités et ressources annoncées. Le budget doit découler des tâches, pas d’un montant maximal espéré. Avant le dépôt, contrôler la cohérence entre formulaires administratifs, partie technique, budget, annexes, déclarations éthiques et engagements des partenaires. Organiser une revue critique indépendante : une personne extérieure à la rédaction doit comprendre le problème, la nouveauté, les preuves attendues, les risques et la valeur ajoutée européenne. Soumettre suffisamment tôt pour prévenir les erreurs de portail ou les validations manquantes. Enfin, prévoir une exploitation réaliste : publications, outils, formation, adoption par les utilisateurs, normalisation, licences ou continuité de service, selon la nature du projet.
Points de contrôle avant de rejoindre un consortium
Pour une PME ou une ETI, la bonne question n’est pas seulement de savoir si son secteur correspond au thème. Il faut déterminer si le projet porte une véritable activité de recherche et d’innovation européenne, si l’entreprise apporte une capacité différenciante et si les résultats nécessitent une coopération dépassant son développement commercial habituel. Horizon Europe ne finance pas simplement le fonctionnement courant, un achat ordinaire d’équipement ou la commercialisation d’un produit déjà prêt. Une PME peut apporter un prototype, un procédé, un outil numérique, une capacité d’essai, un accès à une chaîne de valeur ou une expérience de déploiement. Elle doit expliquer sa tâche, ses livrables, ses ressources et la manière dont sa contribution bénéficie au projet collectif. Elle doit aussi mesurer le coût d’opportunité : temps des équipes, reporting, coordination internationale, diffusion des résultats et gestion de la propriété intellectuelle. Les bénéfices peuvent être indirects — validation, standardisation, accès à des marchés, partenariats, données ou industrialisation — mais doivent être réalistes et compatibles avec les engagements du consortium.
Définir et mesurer les impacts
L’impact doit distinguer les résultats immédiats du projet et les effets à plus long terme. Un prototype, une base de données, une méthode ou un rapport est un résultat ; l’adoption par un utilisateur, une évolution de pratique, une amélioration d’un service ou une réduction d’impact est un effet. La proposition doit décrire les étapes qui relient les deux : essais en conditions pertinentes, formation, intégration dans les processus, maintenance, normalisation, diffusion ou changement de comportement. La dimension européenne doit être concrète : comparaison entre pays, accès à des contextes différents, interopérabilité, partage de méthodes ou transfert de connaissances. Les indicateurs doivent être associés à une situation de référence, une méthode de mesure, une cible, un calendrier et un responsable. L’exploitation doit être adaptée à chaque partenaire : une PME peut viser une licence ou une offre de service, une autorité une méthode opérationnelle, un organisme scientifique une publication ou des données réutilisables. Il faut décrire les limites, les conditions de transfert et les risques qui demeurent après la fin du projet.
Appel à l’action
Commencez par identifier la destination et le topic exacts qui correspondent à votre projet, puis vérifiez le calendrier, le type d’action, les conditions de consortium et les paramètres financiers sur Funding & Tenders. Le guide présente le programme ; seul le topic officiel définit les conditions de candidature.
Sources officielles
Contenu rédigé et en cours de validation éditoriale — ne constitue pas une évaluation d'éligibilité, seul le rapport personnalisé applique les critères réels de votre entreprise.
Fiches par topic
Cybersécurité (3 fiches)
Advanced cryptographic schemes and High-Assurance high-speed cryptographic implementations
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-02-CS-ECCC-03 (Cluster 3 — Sécurité civile).
Approaches and tools for security in software and hardware development and assessment
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-02-CS-ECCC-01 (Cluster 3 — Sécurité civile).
Enhancing the Security, Privacy and Robustness of AI Models and Systems (SecureAI)
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-02-CS-ECCC-02 (Cluster 3 — Sécurité civile).
Gestion des frontières (5 fiches)
Améliorer la surveillance des frontières et la connaissance de situation en Europe
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-BM-01 (Cluster 3 — Sécurité civile).
Detection and characterisation of threats or illegal/ smuggled goods in cargo
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-BM-03 (Cluster 3 — Sécurité civile).
Évaluer la fiabilité des méthodes d’estimation de l’âge aux frontières
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-BM-03 (Cluster 3 — Sécurité civile).
Rendre les parcours de voyage transfrontaliers plus accessibles et fluides
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-BM-02 (Cluster 3 — Sécurité civile).
Trusted, secure, quality future digital travel credentials
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-BM-02 (Cluster 3 — Sécurité civile).
Résilience aux catastrophes (6 fiches)
Accélérer le déploiement des solutions innovantes de gestion des risques de catastrophe
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-DRS-04 (Cluster 3 — Sécurité civile).
Développer des modèles intégrés pour anticiper les risques multi-aléas et leurs effets en cascade
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-DRS-02 (Cluster 3 — Sécurité civile).
Financer des scénarios de sécurité climatique et de préparation civile avant et après crise
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-DRS-05 (Cluster 3 — Sécurité civile).
Financer des technologies de recherche et de sauvetage en conditions dangereuses
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-DRS-03 (Cluster 3 — Sécurité civile).
Open Topic on advanced protective gear optimized for CBRN-E environments and new generation of smart protective equipment for disaster responders
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-DRS-01 (Cluster 3 — Sécurité civile).
Renforcer la sensibilisation aux risques et la préparation aux catastrophes
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-DRS-01 (Cluster 3 — Sécurité civile).
Lutte contre la criminalité et le terrorisme (7 fiches)
Crime prevention approaches, online and off-line, tackling the nexus between addictions and crime
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-FCT-04 (Cluster 3 — Sécurité civile).
Effective and evidence-based responses to the increased availability and use of synthetic drugs and stimulants in Europe
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-FCT-05 (Cluster 3 — Sécurité civile).
Enhancing the security of citizens against terrorism and lone-actor violence in confined spaces such as schools
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-FCT-05 (Cluster 3 — Sécurité civile).
Improving capabilities of law enforcement to counter climate-related challenges
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-FCT-01 (Cluster 3 — Sécurité civile).
Missing persons: prevention and investigation
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-FCT-03 (Cluster 3 — Sécurité civile).
Open topic on preventing and countering the misuse of emerging technologies for criminal purposes, including issues related to lawful access to data
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-FCT-02 (Cluster 3 — Sécurité civile).
Prevention and mitigation of misuse of synthetic biology for bioterrorism purposes
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-FCT-06 (Cluster 3 — Sécurité civile).
Infrastructures critiques (4 fiches)
Enhancing physical protection of critical infrastructures
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-INFRA-01 (Cluster 3 — Sécurité civile).
Security challenges of the green transition in urban and peri-urban areas
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-INFRA-02 (Cluster 3 — Sécurité civile).
Targeted innovative capabilities for the resilience of critical entities to natural and human-induced disasters, including hybrid scenarios
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-INFRA-03 (Cluster 3 — Sécurité civile).
Tools and processes to support stress tests of critical infrastructure
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-INFRA-01 (Cluster 3 — Sécurité civile).
Recherche et innovation en sécurité (7 fiches)
Accelerating uptake through open proposals for advanced SME innovation
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-SSRI-01 (Cluster 3 — Sécurité civile).
Demand-led innovation in security
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-SSRI-03 (Cluster 3 — Sécurité civile).
Demand-led innovation in security
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-SSRI-02 (Cluster 3 — Sécurité civile).
Development of ecosystem and next-generation capabilities for a secured European Critical Communication System in civil security
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-SSRI-04 (Cluster 3 — Sécurité civile).
Open grounds for future pre-commercial procurement of innovative security technologies
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2027-01-SSRI-02 (Cluster 3 — Sécurité civile).
Open topic on supporting disruptive technological innovations for civil security
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-SSRI-01 (Cluster 3 — Sécurité civile).
Public procurement of innovation for security
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-01-SSRI-03 (Cluster 3 — Sécurité civile).
Aides citées dans ce guide
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster alimentation, bioéconomie, ressources naturelles, agriculture et environnement
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster climat, énergie et mobilité
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster culture, créativité et société inclusive
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster numérique, industrie et espace
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - Cluster santé
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster sécurité
Union Européenne - Horizon Europe
Correspondance établie par rapprochement de titre et par tag programme validé (AideTagLink) entre ce guide et le catalogue d'aides — pas exhaustif, jamais un lien inventé.
Besoins couverts par ce programme
Agroalimentaire & agriculture
Economie circulaire
Sante prevention
Aide transport
Mobilite propre flotte vehicules
Innovation produit procede
Numerique
Besoins déduits des tags validés des aides liées à ce guide — jamais un besoin deviné.
Vous ciblez ce dispositif Horizon Europe ?
Vérifiez votre éligibilité réelle
Ce guide présente les critères recensés par Capital OS pour ce dispositif. Le rapport personnalisé applique vos critères réels — secteur, taille, localisation, projet — avant toute conclusion d'éligibilité.
Découvrez les opportunités identifiées par le scan, puis accédez à votre rapport personnalisé.