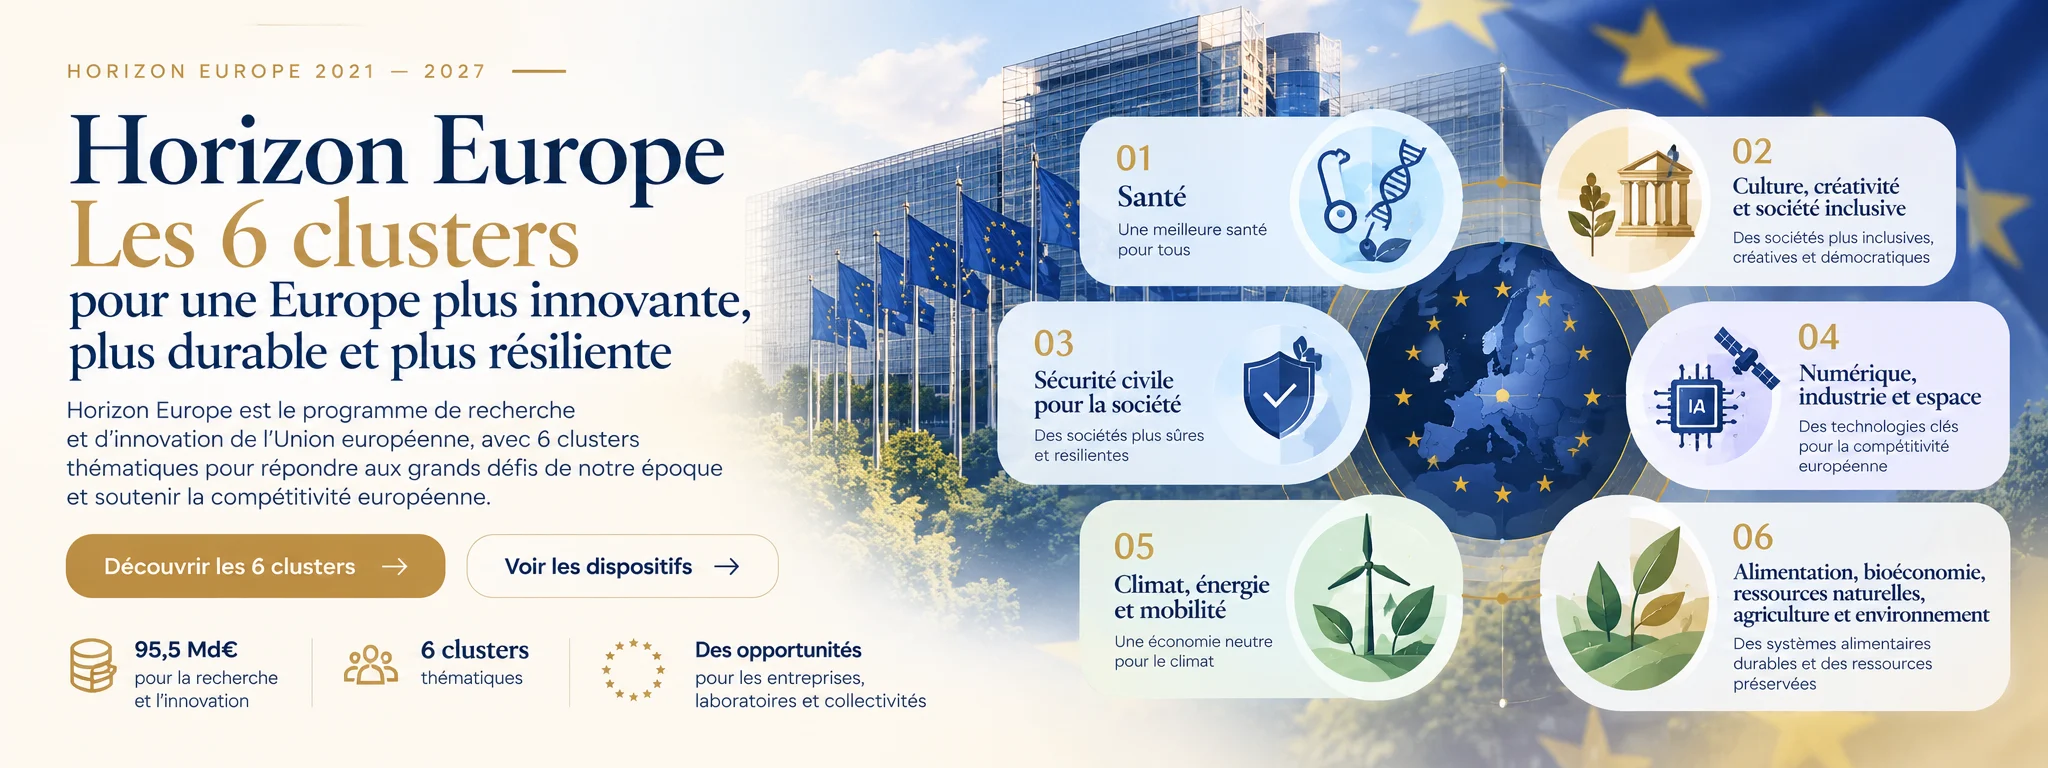
Horizon Europe
Advanced cryptographic schemes and High-Assurance high-speed cryptographic implementations
Critères, calendrier et conseils de candidature pour le topic Horizon Europe HORIZON-CL3-2026-02-CS-ECCC-03 (Cluster 3 — Sécurité civile).
Titre officiel (anglais)
Advanced cryptographic schemes and High-Assurance high-speed cryptographic implementations
Programme et référence
Horizon Europe — HORIZON-CL3-2026-02-CS-ECCC
Financement
HORIZON Research and Innovation Actions — enveloppe globale du topic : 15 M€ selon la liste officielle du PCN. Vérifier les conditions de financement et la contribution par projet dans Funding & Tenders.
Informations à collecter
Collecter : axe choisi et cas d’usage; primitives et protocoles existants; modèle de menace; exigences de sécurité; hypothèses cryptographiques; métriques de performance; matériel et plateformes visés; clés et données traitées; standards pertinents; état de l’art; spécification formelle; couverture de vérification; bibliothèques existantes; tests d’interopérabilité; partenaires utilisateurs; stratégie de migration post-quantique; gestion de la propriété intellectuelle et plan de publication.
Calendrier
Statut au 13/10/2026 : clôturé. Type : RIA. Enveloppe listée : 15 M€; page individuelle : budget NC. Le topic vise cryptographie post-quantique et/ou logiciel cryptographique à haute assurance. Ne pas déduire un montant par projet et confirmer les exigences techniques exactes dans le programme de travail.
Présentation du topic
APPEL CLÔTURÉ au 13/10/2026 : ouverture 03/03/2026 ; clôture 15/09/2026 à 02:00. Ne pas présenter comme ouvert.
Ce topic soutient des schémas cryptographiques avancés, des protocoles et des implémentations à haute assurance et hautes performances. Il vise notamment les primitives résistantes aux attaques quantiques, la sécurité et la confidentialité des portefeuilles numériques et eID, l’authentification d’entités et l’établissement de clés sur réseaux non fiables. Un second axe porte sur le logiciel cryptographique à haute assurance, les outils de vérification formelle et leur intégration aux workflows de développement afin de renforcer les garanties de correction et de sécurité.
Le projet doit se positionner clairement sur un axe technologique cohérent : conception et implémentation de schémas post-quantiques et protocoles avancés, ou méthodes et outils à haute assurance pour spécifier, évaluer et vérifier les implémentations cryptographiques. Les cas d’usage peuvent inclure les portefeuilles numériques, l’identité électronique, la récupération de données et l’authentification sur réseaux non fiables. Les approches doivent équilibrer sécurité, performances et utilisabilité; les schémas et protocoles doivent répondre à des exigences concrètes plutôt que proposer une primitive sans scénario d’adoption.
Établir les propriétés de sécurité et le modèle de menace, puis définir des critères de performance, de consommation, de taille de clé, de latence et d’utilisabilité selon le cas d’usage. Pour les schémas post-quantiques, comparer les choix cryptographiques et documenter les hypothèses, les risques d’implémentation et l’interopérabilité. Pour le logiciel à haute assurance, définir une spécification formelle, un pipeline de vérification et des tests de conformité, avec preuves et résultats reproductibles. Les bibliothèques réutilisables et ouvertes sont pertinentes lorsque la publication est compatible avec la sécurité et les droits de propriété intellectuelle.
Les risques comprennent des erreurs d’implémentation malgré un schéma solide, des compromis de performance, des canaux auxiliaires, des paramètres mal choisis, une migration difficile et une preuve formelle qui ne couvre pas l’usage réel. Mitiger par une revue cryptographique indépendante, des tests d’interopérabilité, des évaluations de sécurité et des mesures de performance transparentes. Ne pas présenter une solution comme résistante au quantique sans préciser les hypothèses et les primitives utilisées; vérifier les recommandations et standards applicables à la date de soumission.
Un consortium peut réunir cryptographes, spécialistes de vérification formelle, développeurs de logiciels sécurisés, fabricants ou fournisseurs de portefeuilles/eID, opérateurs de services numériques, évaluateurs indépendants et utilisateurs. Il doit réunir les compétences de conception et d’implémentation, pas seulement la recherche théorique. Les partenaires doivent définir les responsabilités de sécurité, la gestion des clés, les conditions de test, la gouvernance des bibliothèques et les règles de divulgation. Des utilisateurs réels sont utiles pour valider les compromis entre sécurité, vitesse, coût et simplicité.
Les projets doivent protéger les secrets cryptographiques, les clés et les données des utilisateurs, et organiser la divulgation responsable des faiblesses découvertes. L’ouverture des bibliothèques et outils peut soutenir la réutilisation et l’audit, mais doit être planifiée avec les partenaires et les obligations de sécurité. Éviter les promesses non vérifiables et documenter les hypothèses cryptographiques, les limites des preuves et les dépendances. Pour les identités et portefeuilles, examiner la protection de la vie privée, la minimisation des données et les conséquences d’une compromission ou d’une perte de clé.
Les indicateurs peuvent couvrir la sécurité formellement spécifiée, le nombre de propriétés vérifiées, la couverture des tests, la vitesse et la consommation de l’implémentation, la latence d’établissement de clés, l’interopérabilité, la réutilisation des bibliothèques et les défauts détectés avant déploiement. La proposition doit démontrer comment les résultats s’intègrent aux logiciels et systèmes ciblés. Les exigences exactes de maturité, de démonstration et de livrables doivent être confirmées dans le programme de travail; ne pas inventer de TRL ou de nombre de projets.
L’appel ECCC 2026 a ouvert le 03/03/2026 et clôturé le 15/09/2026 à 02:00. La liste officielle du PCN affiche une enveloppe globale de 15 M€ pour ce topic, tandis que la page individuelle affiche « budget : NC ». Cette divergence doit rester visible dans le suivi. L’enveloppe ne permet pas d’inférer la contribution par projet ou le nombre de projets financés. Vérifier les règles d’éligibilité, les exigences de sécurité, les restrictions éventuelles de participation et les coûts dans Funding & Tenders.
Appel ECCC 2026 clôturé le 15/09/2026 à 02:00. Vérifier le programme de travail complet, les conditions finales, les restrictions de participation et les règles de sécurité dans Funding & Tenders avant de réutiliser cette fiche pour une édition future.
Sources officielles
Contenu rédigé et en cours de validation éditoriale — ne constitue pas une évaluation d'éligibilité, seul le rapport personnalisé applique les critères réels de votre entreprise.
Aides citées dans ce guide
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster alimentation, bioéconomie, ressources naturelles, agriculture et environnement
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster climat, énergie et mobilité
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster culture, créativité et société inclusive
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster numérique, industrie et espace
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - Cluster santé
Union Européenne - Horizon Europe
Appel à projets Horizon Europe - 2ème pilier : Problématiques mondiales et compétitivité industrielle européenne - cluster sécurité
Union Européenne - Horizon Europe
Correspondance établie par rapprochement de titre et par tag programme validé (AideTagLink) entre ce guide et le catalogue d'aides — pas exhaustif, jamais un lien inventé.
Besoins couverts par ce programme
Agroalimentaire & agriculture
Economie circulaire
Sante prevention
Aide transport
Mobilite propre flotte vehicules
Innovation produit procede
Numerique
Besoins déduits des tags validés des aides liées à ce guide — jamais un besoin deviné.
Vous ciblez ce dispositif Horizon Europe ?
Vérifiez votre éligibilité réelle
Ce guide présente les critères recensés par Capital OS pour ce dispositif. Le rapport personnalisé applique vos critères réels — secteur, taille, localisation, projet — avant toute conclusion d'éligibilité.
Découvrez les opportunités identifiées par le scan, puis accédez à votre rapport personnalisé.